Approfondimento di SpecterDump: Tecniche Avanzate di Credential Dumping con Bypass di Windows Defender
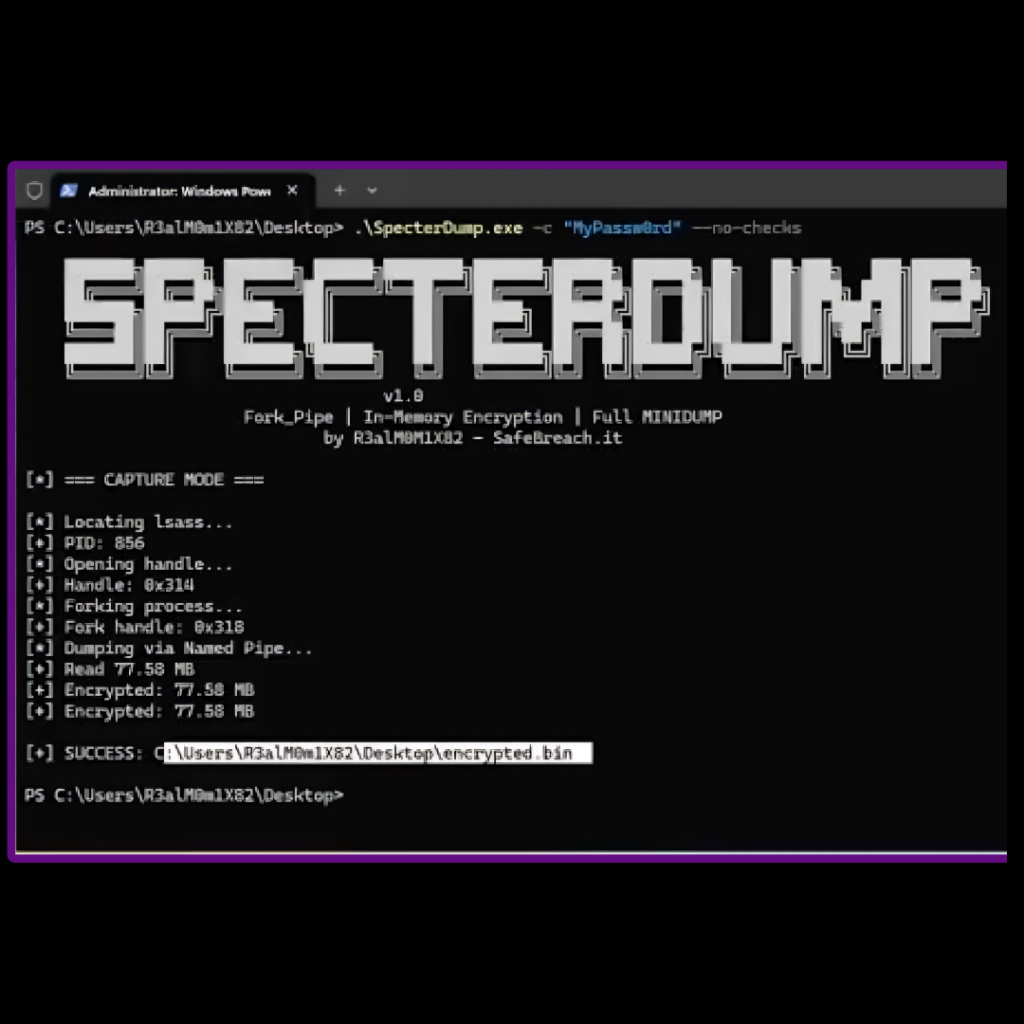
Nei precedenti articoli abbiamo approfondito SpecterBroker per l’estrazione di token di autenticazione Windows e SpecterPortal 2.0 per la gestione operativa di ambienti Entra ID compromessi. Oggi completiamo la trilogia della suite Specter analizzando SpecterDump, lo strumento che ha dimostrato come un sistema Windows 11 25H2 completamente aggiornato con Microsoft Defender attivo possa essere compromesso senza generare alcun alert. Guarda questo […]
Fenomeno OpenClaw, Agenti AI e PMI: quando l’innovazione diventa una backdoor involontaria
L’entusiasmo per l’AI agentica sta creando una nuova superficie d’attacco nelle aziende. Il caso OpenClaw dimostra che il problema non è se uno strumento sia pericoloso, ma chi ne controlla il comportamento. Il caso OpenClaw: un risveglio necessario L’assistente AI che promette di fare tutto direttamente da WhatsApp o Telegram: gestire file, eseguire comandi, automatizzare attività sul vostro computer sta facendo parlare molto di sè. Piccolo […]
Approfondimento di SpecterPortal 2.0
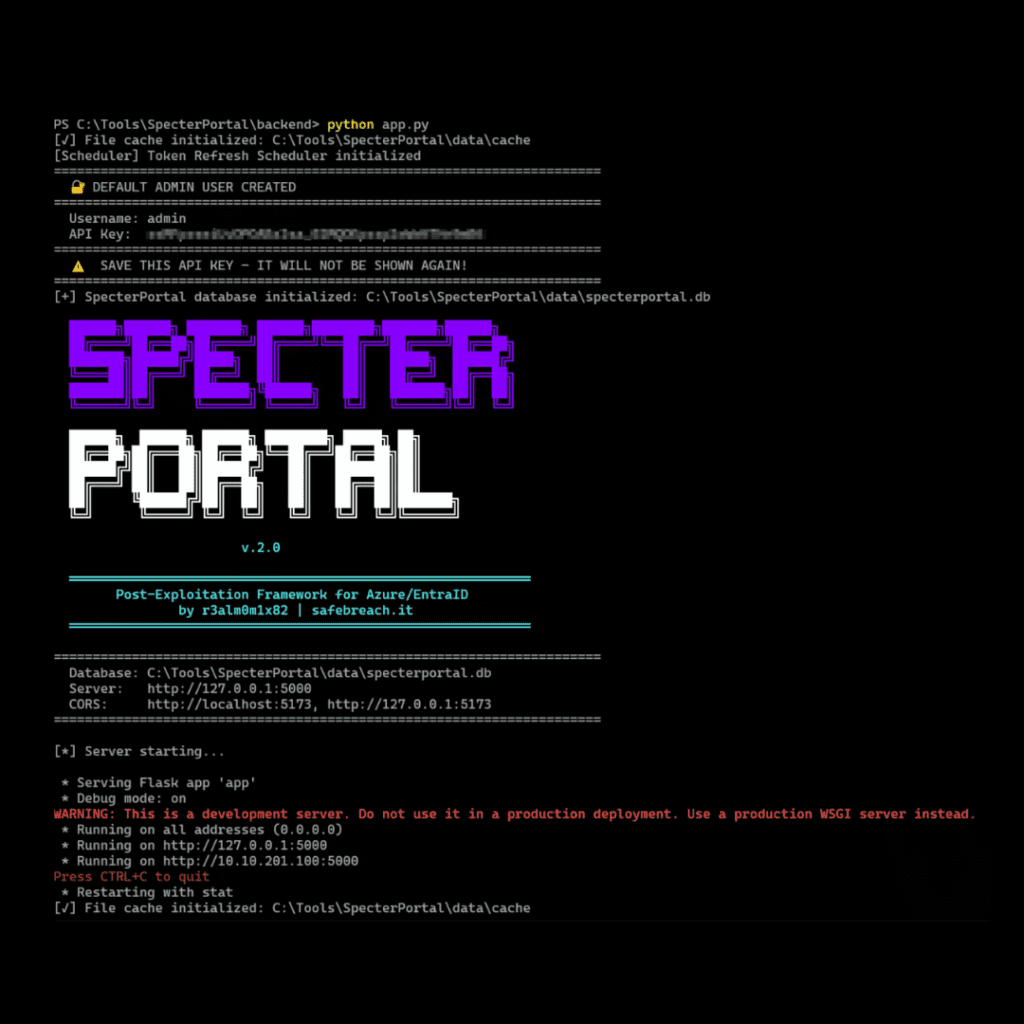
Specter Portal 2.0 Security Platform for Entra Cloud Token Enumeration & Reconnaissance
Approfondimento di SpecterBroker
SpecterBroker è uno strumento avanzato di post-exploitation sviluppato da Mohammed Bellala per estrarre e decifrare token di autenticazione Windows da WAM, TBR e sottosistemi DPAPI. In questo approfondimento analizziamo le funzionalità principali, i casi d’uso legittimi e l’integrazione con SpecterPortal per la gestione di ambienti EntraID e Azure.