
Un nuovo cartello Raas, l’utilizzo della AI, la vetrina di titanblog.org e la focalizzazione sulle pmi italiane.
Questo articolo si collega al precedente e vuole raccontarti di un recentissimo gruppo Raas che, per come ha mosso i suoi primi passi, può confermare come si stia evolvendo l’attività di “estorsione informatica” a danno delle aziende.
TITAN compare sugli schermi del Cybercrime nei primi mesi del 2026: in totale dichiara di aver colpito 24 vittime in 10 paesi, in un giorno del mese di agosto, 10 delle 24 vittime sono aziende registrate in Italia, nei settori manufatturiero e dei servizi professionali.
La strategia di Marketing di TITAN: la vetrina titanblog.org
Uno degli elementi che più ci ha colpito è il modo in cui TITAN promuove sé stesso: il gruppo gestisce un sito web in clearnet – titanblog.org e un sito sulla rete TOR, strutturato proprio come una Landing page aziendale Saas di alto livello.
Nella sessione dedicata titanblog.org/titan-ai il gruppo fa un vero e proprio “pitch” commerciale del proprio motore proprietario, sbandierando specifiche tecniche da data center aziendale (Server AMD EPYC, acceleratori GPU capaci di processare fino a 700 GB7ora) e funzionalità super avanzate.
Un’aggressiva campagna di marketing con duplice obiettivo:
- Reclutare sempre più nuovi affiliati offrendo margini di guadagno più alti degli altri Raas
- Spaventare le vittime azzerando le speranze di negoziazione.
Approfondendo ancora abbiamo identificato alcune differenze tra TiTAN e gli altri gruppi Raas noti:
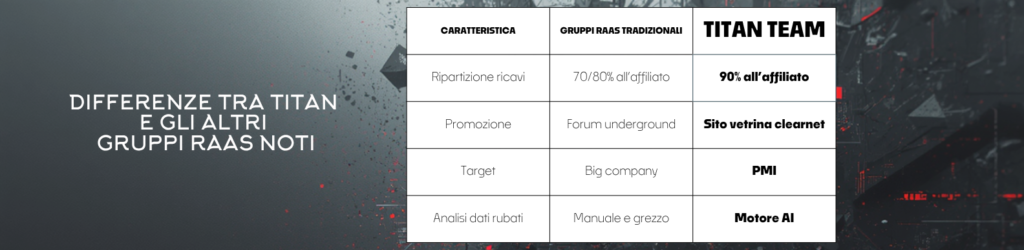
In pratica una piattaforma di intelligenza artificiale capace di:
- fare analisi post esfiltrazione dei dati in modo super veloce ed efficace, nessuna ricerca manuale di dati utili.
- Generare e predisporre automaticamente lettere d’avviso formali indirizzate alle autorità, alle istituzioni e alle testate giornalistiche, accelerando e aumentando la pressione sulla vittima che ha sempre meno tempo per attivare le procedure di Incident Response.
- Anche la cifra del riscatto non viene stabilita arbitrariamente dall’affiliato, il motore A.i. calcola l’importo ideale incrociando flussi di cassa reali della vittima, il fatturato stimato e le possibili sanzioni normative.
Proviamo ancora una volta a sfatare il mito:
TITAN ci spinge ancora di più a sostenere che non occorre essere una multinazionale o un brand famoso per essere attaccati dai malintenzionati. Se in passato prima di investire risorse e mesi di lavoro, i gruppi di cybercrime effettuavano una selezione del target, oggi l’intelligenza artificiale e l’automazione avanzata hanno abbattuto a zero questi costi. Non serve più vagliare chi attaccare, tutti sono interessanti, solo perché sono accessibili. La superficie d’attacco ha sostituito la “fama” aziendale come unico criterio di scelta.
Traduzione dei Termini e Condizioni di TITAN Team
A riprova del modello organizzativo e pseudo-aziendale, di seguito viene riportata la traduzione del regolamento ufficiale applicato da TITAN ai suoi affiliati:
1. INTRODUZIONE
Accedendo, utilizzando o affiliandoti alla piattaforma, ai software, alle infrastrutture o ai canali di comunicazione di Ransomware-as-a-Service (“RaaS”) del TITAN Team (collettivamente, la “Piattaforma”), l’utente (“Partner”) accetta di essere vincolato dai presenti Termini e Condizioni (“Termini”). In caso di mancata accettazione integrale dei presenti Termini, è espressamente vietato l’utilizzo della Piattaforma.
TITAN Team si riserva il diritto di modificare, emendare o aggiornare i presenti Termini in qualsiasi momento e senza preavviso. L’uso continuato della Piattaforma a seguito di eventuali modifiche costituisce accettazione dei Termini revisionati.
2. IDONEITÀ E REQUISITI DEL PARTNER
2.1 Partner non autorizzati: Le seguenti categorie di individui ed entità sono severamente escluse dall’utilizzo della Piattaforma: Entità Governative, Forze dell’Ordine, Ricercatori di Sicurezza, Giornalisti e Concorrenti.
2.2 Verifica del Partner: TITAN Team si riserva il diritto di effettuare procedure di verifica (antecedenti penali, test di penetrazione di rete, prova d’identità, portafoglio crypto).
2.3 Quota di Registrazione: L’accesso richiede il pagamento di una quota di registrazione non rimborsabile.
3. REGOLE DI UTILIZZO DELLA PIATTAFORMA
3.1 Bersagli Vietati: Infrastrutture Mediche e Sanitarie, Infrastrutture Critiche (nucleare, rete elettrica, dighe), Servizi di Emergenza, Scuole primarie e secondarie, Organizzazioni No-Profit verificate e Servizi Funebri.
3.2 Bersagli Autorizzati: Aziende private, Istituti finanziari, Enti governativi/municipali (escluse forze dell’ordine e militari), Industrie e Commercio.
3.3 OPSEC: Nessuna comunicazione in chiaro con le vittime, divieto di divulgazione degli strumenti a terzi, notifica immediata di incidenti di sicurezza.
4. TERMINI DI RISCATTO E PAGAMENTO
4.1 Struttura: 90% al Partner, 10% a TITAN Team.
4.2 Metodi: Bitcoin (BTC), Monero (XMR), Zcash (ZEC – Shielded). Utilizzo obbligatorio di servizi di mixing.
4.3 Conseguenze Mancato Pagamento: Eliminazione o pubblicazione permanente dei dati esfiltrati. Nessun recupero possibile dopo la scadenza.
5. GESTIONE E PUBBLICAZIONE DEI DATI
L’esfiltrazione anticipata è raccomandata come leva negoziale. In caso di mancato pagamento, i dati saranno pubblicati sul sito di leak. È fatto divieto ai Partner di vendere o conservare copie dei dati in autonomia.
6. CONDOTTA E RESPONSABILITÀ
I Partner devono mantenere standard professionali nelle trattative. Sono vietate minacce di violenza fisica o discriminazioni basate su razza, religione o genere.
7. PROPRIETÀ INTELLETTUALE & 8. RISOLUZIONE
Tutti i software e gli strumenti rimangono di proprietà esclusiva di TITAN Team. L’accesso può essere revocato immediatamente in caso di sospetta collaborazione con le autorità o violazione delle regole di OPSEC.
9-12. GARANZIE, LIMITAZIONE DI RESPONSABILITÀ E LINGUA
La piattaforma è fornita “così com’è”. Le controversie sono gestite esclusivamente tramite meccanismi interni. La lingua ufficiale del contratto è l’inglese.
L’inizio di una nuova era (e il ruolo del “Privacy Domain”)
Ciò a cui stiamo assistendo non è una semplice evoluzione tecnica, ma la trasformazione dell’estorsione informatica in un vero e proprio modello industriale strutturato, scalabile e aggressivamente orientato al business.
A rendere questo scenario ancora più allarmante è la combinazione tra Intelligenza Artificiale avanzata e le falle normative nell’assegnazione dei domini sul Web. Dopo le recenti modifiche e l’estensione delle tutele per il domain privacy (che consentono di registrare domini nascondendo completamente l’identità dell’intestatario), per i gruppi criminali è diventato banale operare alla luce del sole.
Registrare un sito come titanblog.org sul clearweb (il web in chiaro accessibile a chiunque su Google, senza bisogno di Tor o del Dark Web) è ormai un’operazione da pochi euro e zero rischi d’identificazione. È sconcertante notare come la tutela della privacy online, nata per proteggere gli utenti, si stia trasformando in uno scudo di anonimato a favore del cybercrime.
Con vetrine d’impatto sul web visibile, motori AI in grado di processare centinaia di gigabyte di dati esfiltrati all’ora e campagne di phishing automatizzate su misura, “non ce ne sarà più per nessuno” tra le organizzazioni che continuano ad affidarsi a difese tradizionali e superate.
Metti al sicuro la tua azienda con SafeBreach
Non aspettare che la tua organizzazione finisca sulla vetrina di un Data Leak Site. Il team di esperti e ethical hacker di SafeBreach è pronto ad affiancare la tua impresa con test di penetrazione, simulazioni d’attacco e piani di risposta all’emergenza.
- Sito web: safebreach.it
- Email: info@safebreach.it
- Telefono / Pronto Intervento: 051 4380075
- Formazione & Academy: academy.safebreach.it